The Power of AWS Tags - Advanced IAM Session
Explore advanced AWS IAM techniques using tags for enhanced security and resource management. Learn to leverage AWS tags for powerful access control and policy enforcement.
Achieving a Higher Level of Security So You Can Sleep Better
Explore strategies for enhancing cloud security, addressing data protection challenges, and implementing robust DevSecOps practices to safeguard your organization's digital assets.
Least Privilege: Security Gain without Developer Pain
Automated approach to implement least privilege security without impacting developer productivity. Combines data gathering and policy adjustment to remove unused permissions across applications.
Building Identity for a Zero Trust Network
Exploring Netflix's zero trust network architecture, focusing on identity-based security, adaptive authentication, and device health to create a cloud-first, open perimeter environment.
Privacy Engineering: Not Just for Privacy Engineers
Explore Uber's collaborative approach to privacy engineering, blending data analysis with robust privacy measures to enhance services while ensuring regulatory compliance and user protection.
Securing Tomcat: Key Considerations and Best Practices
Learn key security considerations, features, and best practices for securing Tomcat, a widely-used Java-based web server and servlet container.
CI/CD Secret Management with Secret Zero - Managing Secure Pipelines
Explore effective secret management strategies for CI/CD pipelines, addressing challenges of token security, rotation processes, and permission controls in modern development workflows.
Real Zero Trust Security for Containerized Environments
Discover practical strategies for implementing zero trust security principles in containerized environments, from fundamental concepts to real-world DevOps implementation examples.
Design and Development of a Multi-Tenant SIEM Using Security Onion
Discover how to design and implement multi-tenant capabilities in Security Onion SIEM, enabling efficient management of multiple organizations while maintaining secure access control and streamlined alert monitoring.
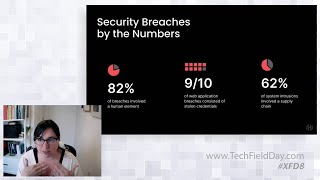
HashiCorp Zero Trust Security Overview - Identity-Based Access and Authorization
Discover how HashiCorp's identity-based approach implements zero trust security across multi-cloud environments, enabling secure infrastructure automation and application management.
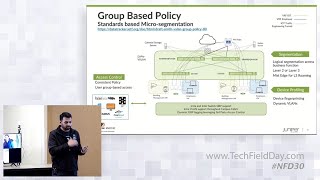
Deploying Group-Based Policy at Scale with Juniper Microsegmentation
Discover how Group-Based Policy with VXAN technology enables location-agnostic endpoint control, simplifies network configuration, and strengthens security through consistent policy application.
Zero Trust Security Principles for Enterprise Access Networks
Discover how Nile's full-stack solution simplifies enterprise network security by integrating zero trust principles directly into access networks, eliminating complex policy configurations and streamlining security implementation.
Citrix Secure Private Access - Zero Trust Network Administration Demo
Discover how to implement zero trust access through Citrix Secure Private Access, from initial setup to policy configuration and troubleshooting for IT administrators.
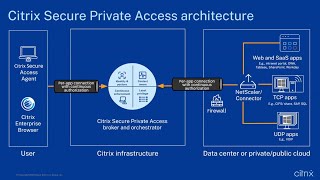
Citrix Secure Private Access - Zero Trust Architecture and Secure Application Access
Discover how Citrix's zero trust architecture enables secure application access across any infrastructure, supporting flexible deployment options for seamless user experience and device compatibility.
SPDM Authorization Specification - A Standardized Framework for Protected Actions
Discover how SPDM Authorization Specification enables secure endpoint authorization through standardized frameworks, credential provisioning, and threat modeling for protected actions.
10 Kubernetes Security Mistakes to Avoid
Discover critical security vulnerabilities in Kubernetes deployments and learn practical fixes for common misconfigurations, based on real-world data analysis from 10K+ clusters.
mTLS: When Certificate Authentication Goes Wrong - Security Implementation Vulnerabilities
Dive into novel attacks on mTLS authentication systems, exploring implementation vulnerabilities, exploitation techniques, and secure coding practices for certificate-based authentication.
ELECTRONizing MacOS Privacy - A New Weapon in Red Teaming Armory
Discover how to bypass MacOS privacy controls through Electron apps, exploring TCC vulnerabilities and gaining insights into red teaming techniques for enhanced security testing and defense strategies.
Social Engineering Techniques for Physical Access Red Team Operations
Dive into real-world social engineering tactics through a first-person narrative of complex red team operations, exploring methodologies for physical access and critical infrastructure penetration testing.
[French] La fin des mots de passe partagés avec Vault et Boundary
Découvrez comment éliminer les mots de passe partagés en équipe grâce à Vault et Boundary, tout en améliorant l'expérience développeur et la sécurité des accès aux ressources privées.
Fédérez votre OpenStack avec votre Fournisseur d'Identité - Implémentation et Configuration
Découvrez comment configurer et implémenter la fédération d'identité OIDC dans OpenStack, en mettant l'accent sur la scalabilité et l'intégration avec différents outils comme Horizon, APIs et Terraform.